Datapro
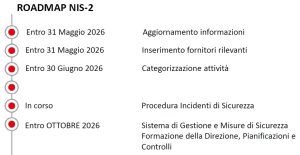
NIS2: la cybersecurity entra nel cuore della strategia aziendale
Scopri come la direttiva NIS2 sta cambiando governance, cybersecurity e gestione dei fornitori. Le prossime scadenze e le attività operative per le aziende….
Decreto NIS: comunicazioni ACN, verifiche ex-post e obblighi per le aziende
L’invio di comunicazioni ACN NIS: cosa devono fare le aziende…relative ai soggetti NIS 2026, definendo inclusione e classificazione delle aziende. Le comunicazioni non chiudono il processo: sono previste verifiche ex-post e possibili richieste di integrazione entro 30 giorni. Il Decreto NIS rappresenta non solo un obbligo normativo, ma un’opportunità per rafforzare la cybersecurity aziendale. Supportiamo le aziende con un approccio rapido e professionale nella gestione della compliance NIS….
NIS2 e formazione: perché la cybersicurezza parte dalle persone
Quando si parla di NIS2 e cybersicurezza, molte piccole e medie imprese pensano subito a obblighi tecnici complessi, software costosi e consulenze specialistiche. In realtà, uno degli elementi più importanti – e spesso sottovalutati – della normativa riguarda qualcosa di molto più semplice: la formazione in materia di sicurezza informatica. La sicurezza informatica non è solo tecnologia. È soprattutto una…
Adempimenti NIS 2026: guida operativa alla dichiarazione annuale
Entro il 28 febbraio 2026 i soggetti NIS devono verificare, aggiornare e sottomettere la dichiarazione annuale tramite il portale ACN. La guida illustra i passaggi operativi per una corretta gestione dell’adempimento e il processo di verifica da parte di ACN….
NIS2: obbligo di nomina del Referente CSIRT entro il 31 dicembre 2025
Obbligo di nomina del Referente CSIRT secondo la normativa NIS2 Le aziende soggette alla normativa NIS2 dovranno adempiere a un obbligo fondamentale entro il 31 dicembre 2025: la nomina del Referente CSIRT. Il Referente CSIRT è una figura centrale per la gestione degli incidenti informatici e per le comunicazioni ufficiali con il CSIRT Italia, l’organismo tecnico dell’Agenzia per la Cybersicurezza…
Cookie banner non conformi GDPR: errori da evitare secondo il Garante Privacy
Molti siti usano ancora cookie banner non conformi GDPR, con pulsanti poco chiari, informative incomplete o riferimenti normativi superati. L’ultimo intervento del Garante Privacy ha evidenziato errori frequenti come l’assenza del tasto “Rifiuta tutti” e la mancata trasparenza su cosa accade chiudendo il banner. In un caso recente è stata emessa un’ingiunzione con ammonimento, ma in futuro potrebbero arrivare sanzioni più severe. Adeguare banner e policy è essenziale per rispettare il GDPR e tutelare la fiducia degli utenti….
NIS2: la sicurezza informatica diventa una responsabilità strategica
La direttiva europea NIS2 cambia il paradigma della sicurezza digitale. Non si tratta solo di un aggiornamento normativo, ma di una trasformazione che impone alle organizzazioni di ripensare l’intero approccio alla gestione del rischio cyber. Cos’è la NIS2 e chi coinvolge La direttiva NIS2 (Network and Information Security 2), approvata dall’Unione Europea, amplia e rafforza i requisiti introdotti dalla…
NIS-2: Un Percorso Strutturato per le Aziende Obbligate alla Conformità
La Direttiva NIS-2 impone nuovi obblighi alle aziende in materia di sicurezza informatica. Questo articolo presenta un approccio triennale strutturato per guidare le organizzazioni verso la piena conformità normativa. Attraverso un framework in sei aree chiave – dalla governance al ripristino – viene illustrato come implementare politiche, strumenti e processi efficaci per proteggere infrastrutture digitali, ridurre i rischi e prepararsi alle ispezioni delle autorità….
Ransomware & resilienza digitale
Perché il divieto di pagare il riscatto impone a board e responsabili IT di cambiare marcia Il nuovo scenario normativo: niente più riscatti Una proposta di legge – sostenuta trasversalmente dai gruppi parlamentari – vieta a qualunque soggetto pubblico o privato incluso nel Perimetro di Sicurezza Nazionale Cibernetica (di fatto: banche, utility, trasporti, PA, ma anche molte medie imprese) di corrispondere denaro…
NIS2 – soggetto essenziale o importante
Avete ricevuto la PEC dall’ACN con la conferma che la vostra organizzazione è stata individuata come soggetto essenziale o importante? Se sì, è arrivato il momento di prepararsi ai prossimi passaggi previsti dal Decreto NIS. Di seguito, troverete un riepilogo delle azioni da intraprendere e delle informazioni da raccogliere. Scadenza del 31 maggio 2025 e aggiornamento dei dati Entro il 31…